Phishing : Quand un simple clic peut tout faire basculer
Et si le prochain piège était pour vous ?
En 2025, 9 cyberattaques sur 10 ont démarré par un email de phishing. Un chiffre qui donne le vertige, non ? Pourtant, derrière cette statistique, il y a une réalité bien concrète : le phishing ne cible pas vos failles techniques, mais vos réflexes humains.
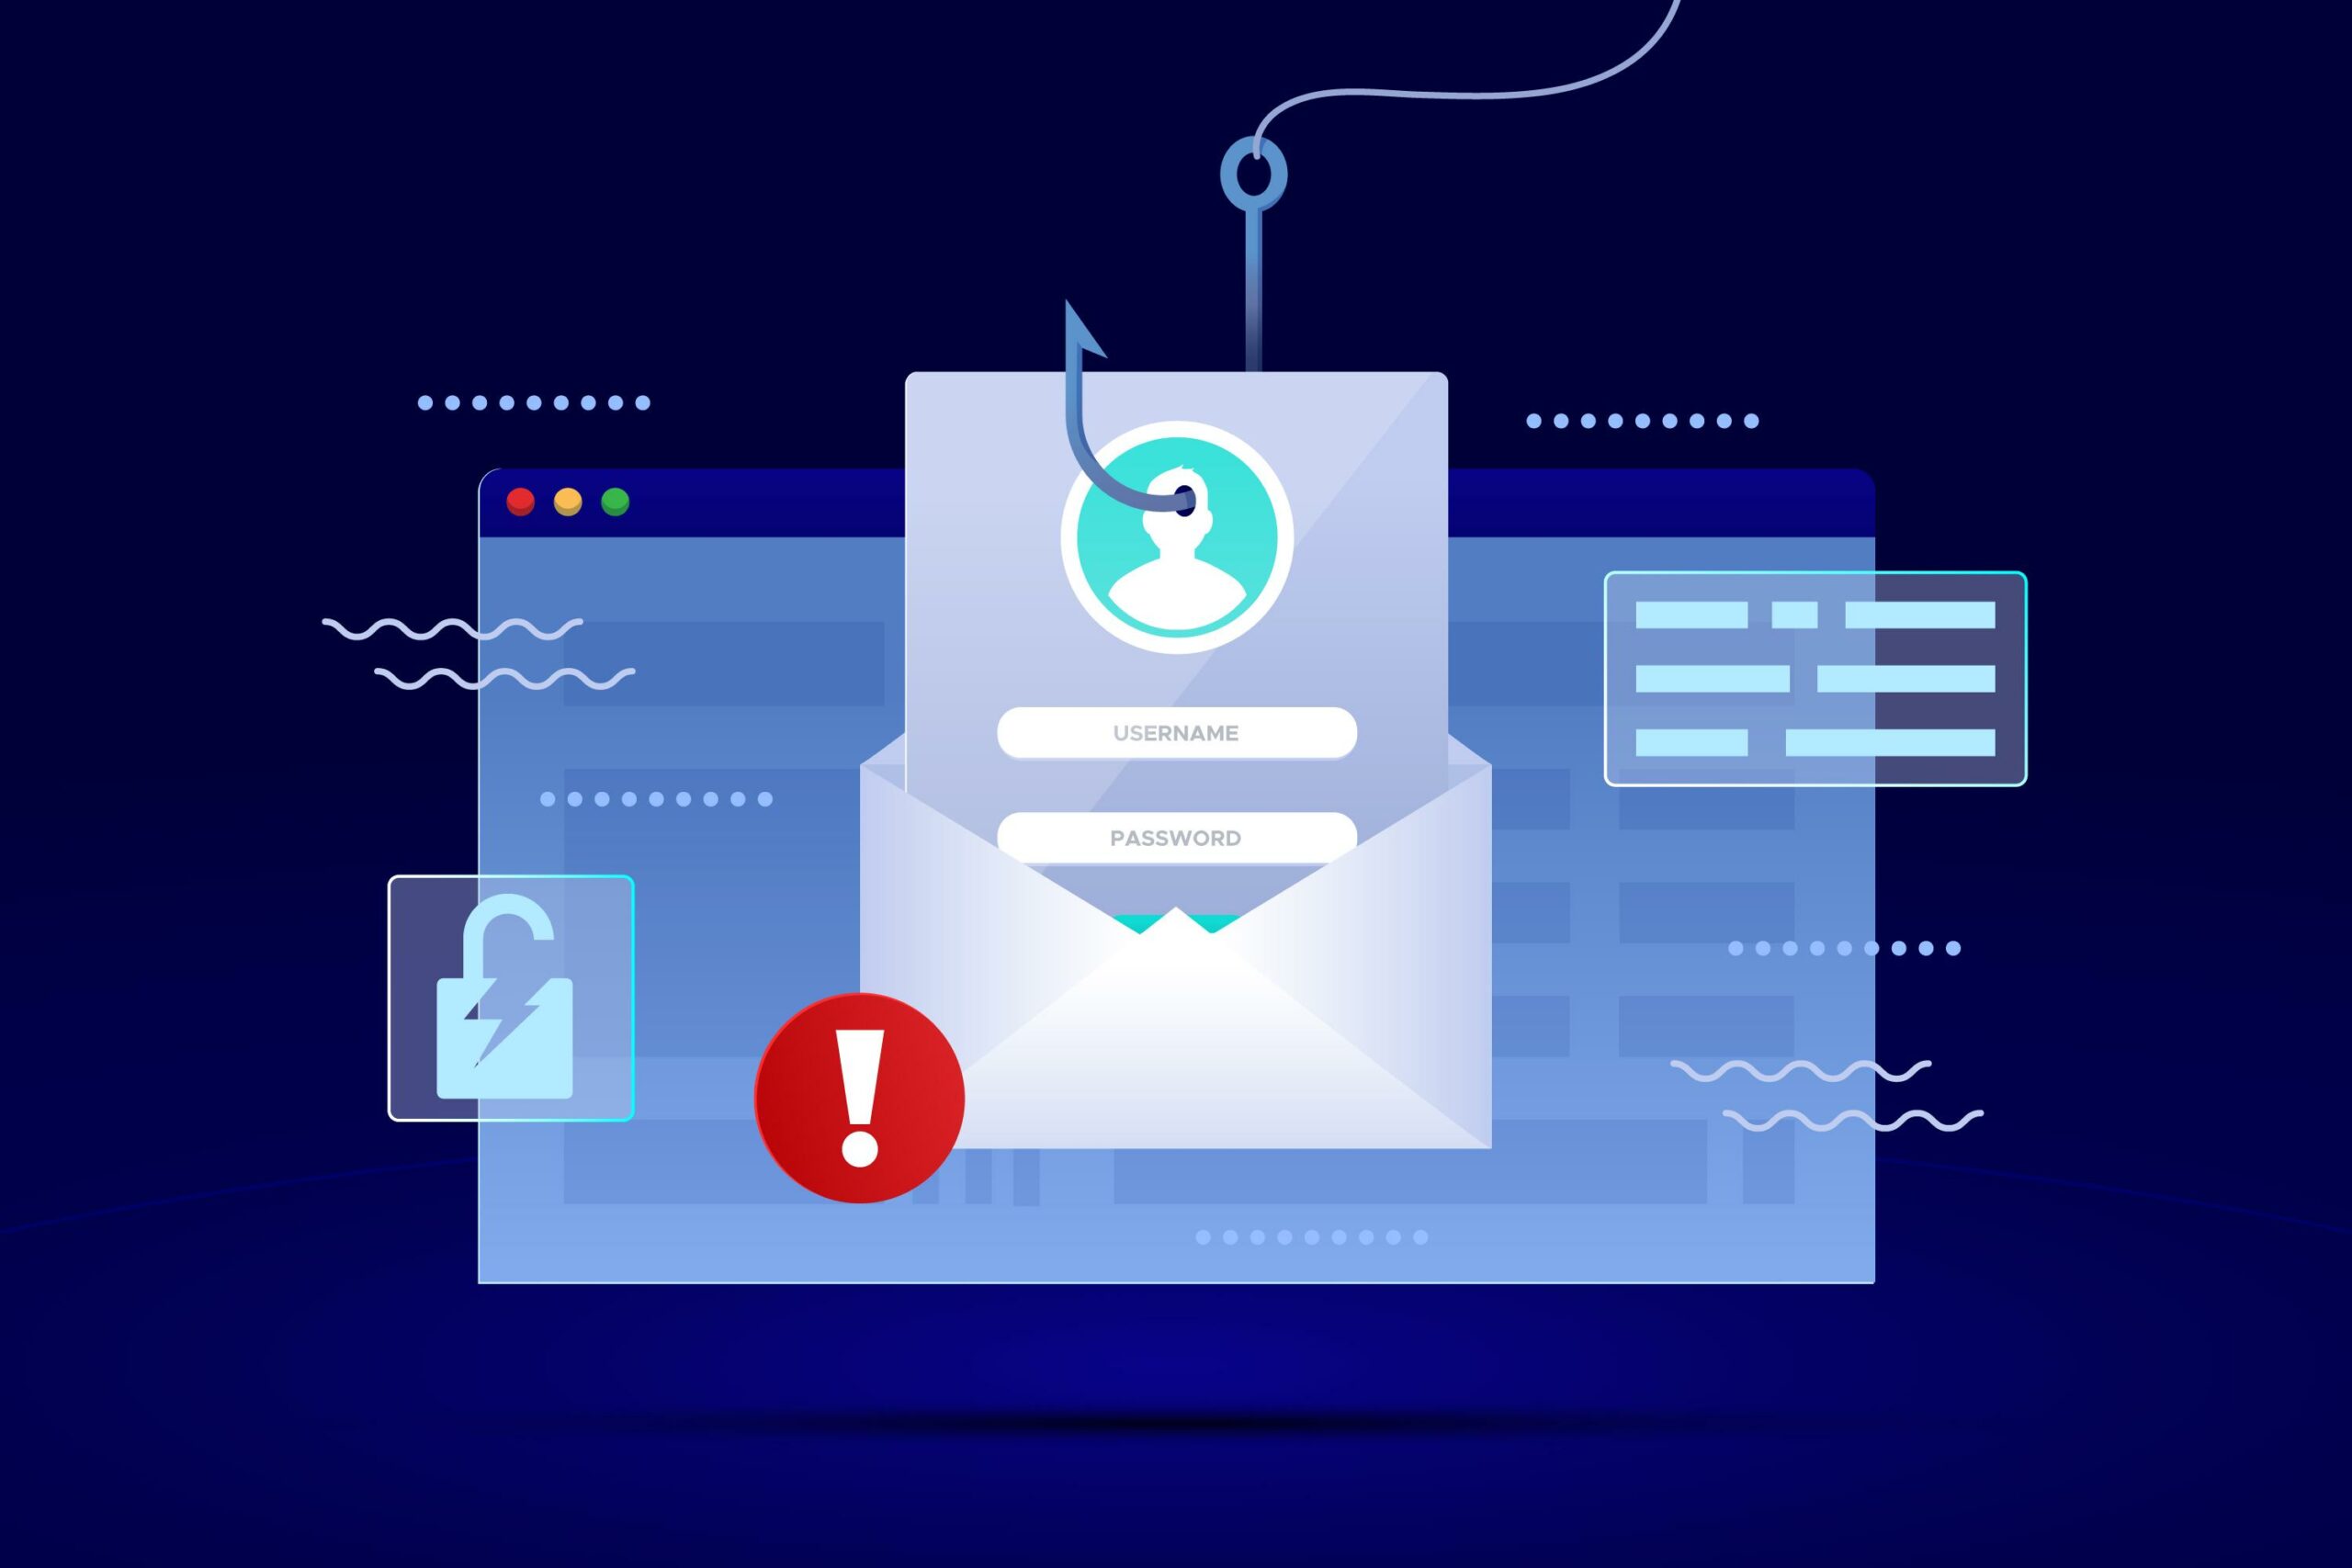
Le principe ? Une technique d’ingénierie sociale aussi vieille que la pêche… mais version 2.0. Le cybercriminel lance son appât — un email, un SMS, un appel — et attend que vous « mordiez ». Une fois que vous cliquez sur un lien infecté ou que vous entrez vos identifiants, c’est la prise. Et croyez-moi, après avoir vu des entreprises et des particuliers en payer le prix, je peux vous dire que personne n’est à l’abri.
Pourquoi ça marche si bien ? Parce que le phishing joue sur nos émotions : l’urgence (« Votre compte sera bloqué dans 24h ! »), la peur (« Une tentative de connexion suspecte a été détectée »), ou même la curiosité (« Votre colis est bloqué, cliquez ici pour le récupérer »). Contrairement à un virus qui attaque votre machine, ici, c’est vous le maillon faible.
Que vous soyez particulier, employé ou dirigeant, cet article vous donne les clés pour repérer les pièges, comprendre les risques et, surtout, vous en protéger.
Les multiples visages du phishing
Le phishing ne se limite pas aux emails douteux. Il prend des formes variées, et les cybercriminels redoublent d’imagination. En voici les principales, avec des exemples concrets pour mieux les identifier.
Les différentes formes de phishing
| Type | Description | Exemple |
| Email Phishing | Faux emails imitant une source fiable (banque, service public, collègue). | « Urgent : Vérifiez votre compte PayPal sous peine de suspension. » |
| Spear Phishing | Ciblé : utilise des infos personnelles pour paraître légitime. | Email à un employé avec son nom et un projet interne : « Arthur, peux-tu valider ce document ? » |
| Smishing | Phishing par SMS. | « Votre colis est bloqué. Cliquez ici : [lien malveillant]. » |
| Vishing | Phishing vocal (appel téléphonique). | Appel d’un « technicien Microsoft » pour « réparer » votre PC. |
| Pharming | Redirection vers un faux site via une faille DNS. | Vous tapez banque.fr, mais atterrissez sur un site pirate. |
| Clone Phishing | Copie d’un email légitime avec un lien ou une pièce jointe modifiée. | Newsletter habituelle… mais avec un lien vers un malware. |
| CEO Fraud | Usurpation d’identité d’un dirigeant pour demander un virement urgent. | Email du « PDG » à la comptabilité : « Transférez 50 000 € sur ce compte, c’est urgent. » |
Comment repérer une tentative de phishing ? Les signes qui doivent vous alerter
Dans les emails et SMS
L’expéditeur est suspect
Adresse email étrange (support@amazon-security.com au lieu de @amazon.fr).
Domaine légèrement modifié (paypa1.com au lieu de paypal.com).
Utilisation de noms génériques (« Service Client » au lieu de « Jean Dupont, votre conseiller »).
Des fautes d’orthographe ou un ton bizarre
Les cybercriminels font souvent des erreurs de grammaire ou utilisent un style trop familier ou trop formel. Exemple : « Cher client » au lieu de votre nom, ou des tournures de phrases maladroites (« Nous avons détecté une activité suspecte sur votre compte. Veuillez cliquer ici pour sécuriser »).
Les liens sont douteux
Ne cliquez jamais directement sur un lien. Survolez-le avec votre souris (sans cliquer) pour voir l’URL réelle.
Méfiez-vous des raccourcisseurs de liens (bit.ly/abc123).
Pièces jointes inattendues : Fichiers .exe, .zip, .docm, ou .pdf non sollicités. Ces formats peuvent contenir des malwares.
Urgence ou menace : « Votre compte sera supprimé si vous ne réagissez pas dans les 24h ! » « Votre colis est bloqué à la douane, payez maintenant pour le libérer. »
Sur les sites web
L’URL est légèrement modifiée :Exemple : banque-secure.fr au lieu de banque.fr.
Pas de certificat SSL :Vérifiez la présence du 🔒 dans la barre d’adresse et que l’URL commence par https://.
Design approximatif :Logos flous, polices de caractères incohérentes, ou erreurs de mise en page.
Outils pour vérifier
VirusTotal : Analyser un lien ou un fichier suspect.
Have I Been Pwned : Vérifier si vos données ont fuité.
Signal Spam : Signaler un email de phishing.
Les impacts du phishing : Quand un clic coûte cher
Les conséquences d’une attaque de phishing peuvent être dévastatrices, que vous soyez un particulier ou une entreprise.
Pour les particuliers
Vol de données bancaires : Fraudes, prêts contractés en votre nom.
Usurpation d’identité : Création de faux profils sur les réseaux sociaux, utilisation de vos documents administratifs.
Ransomware : Verrouillage de vos fichiers contre une rançon.
Atteinte à la vie privée : Accès à vos emails, photos, ou messages personnels.
Pour les entreprises
Pertes financières : Virements frauduleux (ex. : fraude au président), fraudes aux faux fournisseurs.
Atteinte à la réputation : Perte de confiance des clients ou partenaires.
Sanctions légales : Amendes RGPD (jusqu’à 4 % du chiffre d’affaires mondial).
Perturbation de l’activité : Temps d’arrêt, coûts de remédiation, ou perte de données critiques.
Exemple concret : L’hôpital de Dax (2021)
En 2021, l’hôpital de Dax a été victime d’une cyberattaque déclenchée par un simple email de phishing. Résultat : paralysie partielle des systèmes, impossibilité d’accéder aux dossiers patients, et une gestion de crise complexe. Cet exemple montre que personne n’est à l’abri, et que les conséquences peuvent être humaines (retards de soins voire décès) en plus d’être financières.
Comment se protéger du phishing ?
La protection contre le phishing repose sur trois axes : la vigilance, les outils techniques, et les bonnes pratiques organisationnelles.
A. Bonnes pratiques individuelles
Vérifier systématiquement
L’expéditeur : Est-ce que l’email vient bien de la source annoncée ?
Le ton : L’email utilise-t-il un langage inhabituel (trop urgent, trop familier) ?
Les liens : Survolez-les pour voir l’URL réelle.
Les pièces jointes : Ne les ouvrez que si vous les attendez.
Ne jamais
Cliquer sur un lien ou télécharger une pièce jointe sans vérification.
Répondre à un email ou SMS suspect, même pour « se désabonner ».
Utiliser le même mot de passe pour plusieurs comptes.
Utiliser des outils de protection
Authentification multifacteur (MFA) : Même si votre mot de passe est volé, le compte reste protégé (ex. : code SMS, application comme Google Authenticator).
Gestionnaire de mots de passe : Bitwarden, KeePass, ou 1Password pour générer et stocker des mots de passe uniques.
Antivirus/anti-malware : Maintenez vos outils à jour (Windows Defender, Malwarebytes, Kaspersky).
Se former et sensibiliser
Participer à des simulations : Des outils comme GoPhish permettent de tester la vigilance des employés.
Suivre des formations : MOOC SecNumAcadémie (ANSSI) pour les bases en cybersécurité.
B. Mesures techniques pour les organisations
Filtrage des emails
Utiliser des solutions comme Microsoft Defender for Office 365, Mimecast, ou Proofpoint pour bloquer les emails malveillants avant qu’ils n’atteignent les boîtes de réception.
Chiffrement et sécurité réseau
TLS pour les emails : Assurez-vous que vos communications sont chiffrées.
VPN : Pour les connexions distantes, utilisez un réseau privé virtuel.
Politiques de sécurité strictes
Principes du moindre privilège : Limitez les accès sensibles aux seuls employés qui en ont besoin.
Sauvegardes régulières : Appliquez la règle 3-2-1 (3 copies, 2 supports différents, 1 hors site).
Réponse aux incidents
Plan de réponse : Définissez à l’avance qui contacter et comment isoler une menace.
Signaler les attaques : À la CNIL (pour les fuites de données) ou à Phishing-Initiative (ANSSI).
C. Que faire si on est victime ?
Ne pas paniquer, mais agir rapidement
Changer les mots de passe concernés (et ceux réutilisés ailleurs).
Signaler
À sa banque (pour bloquer les transactions frauduleuses).
Sur Signal Spam (pour les emails).
À la plateforme concernée (ex. : Facebook, PayPal).
Analyser
Vérifier si des données ont fuité sur Have I Been Pwned.
Scanner son appareil avec un antivirus.
Prévenir
Ses contacts (si usurpation d’identité).
Son employeur (si l’attaque est professionnelle).
Ressources utiles pour aller plus loin
Outils
Phishing-Initiative (ANSSI) : Signaler les tentatives de phishing.
Cybermalveillance.gouv.fr : Guides et bonnes pratiques pour les particuliers et les entreprises.
VirusTotal : Analyser un fichier ou un lien suspect.
Formation
MOOC SecNumAcadémie (ANSSI) : Formation gratuite en cybersécurité pour tous les niveaux.
La cybersécurité, l’affaire de tous
Le phishing reste l’une des menaces les plus répandues et les plus efficaces en cybersécurité. Son succès repose sur l’exploitation de nos failles humaines plutôt que techniques, ce qui le rend particulièrement insidieux.
Heureusement, avec une bonne dose de vigilance, des outils adaptés et une sensibilisation continue, il est possible de réduire considérablement les risques.